النظام الذي يُبقي الأعمال تعمل
نهندس الأنظمة والعمليات والبيئات الحيوية التي تعتمد عليها أعمالكم.
تصمم TRILOGY وتنفذ حلول البنية التحتية والحماية والتعافي والتشغيل — وفق متطلبك أنت، لا وفق باقة جاهزة.
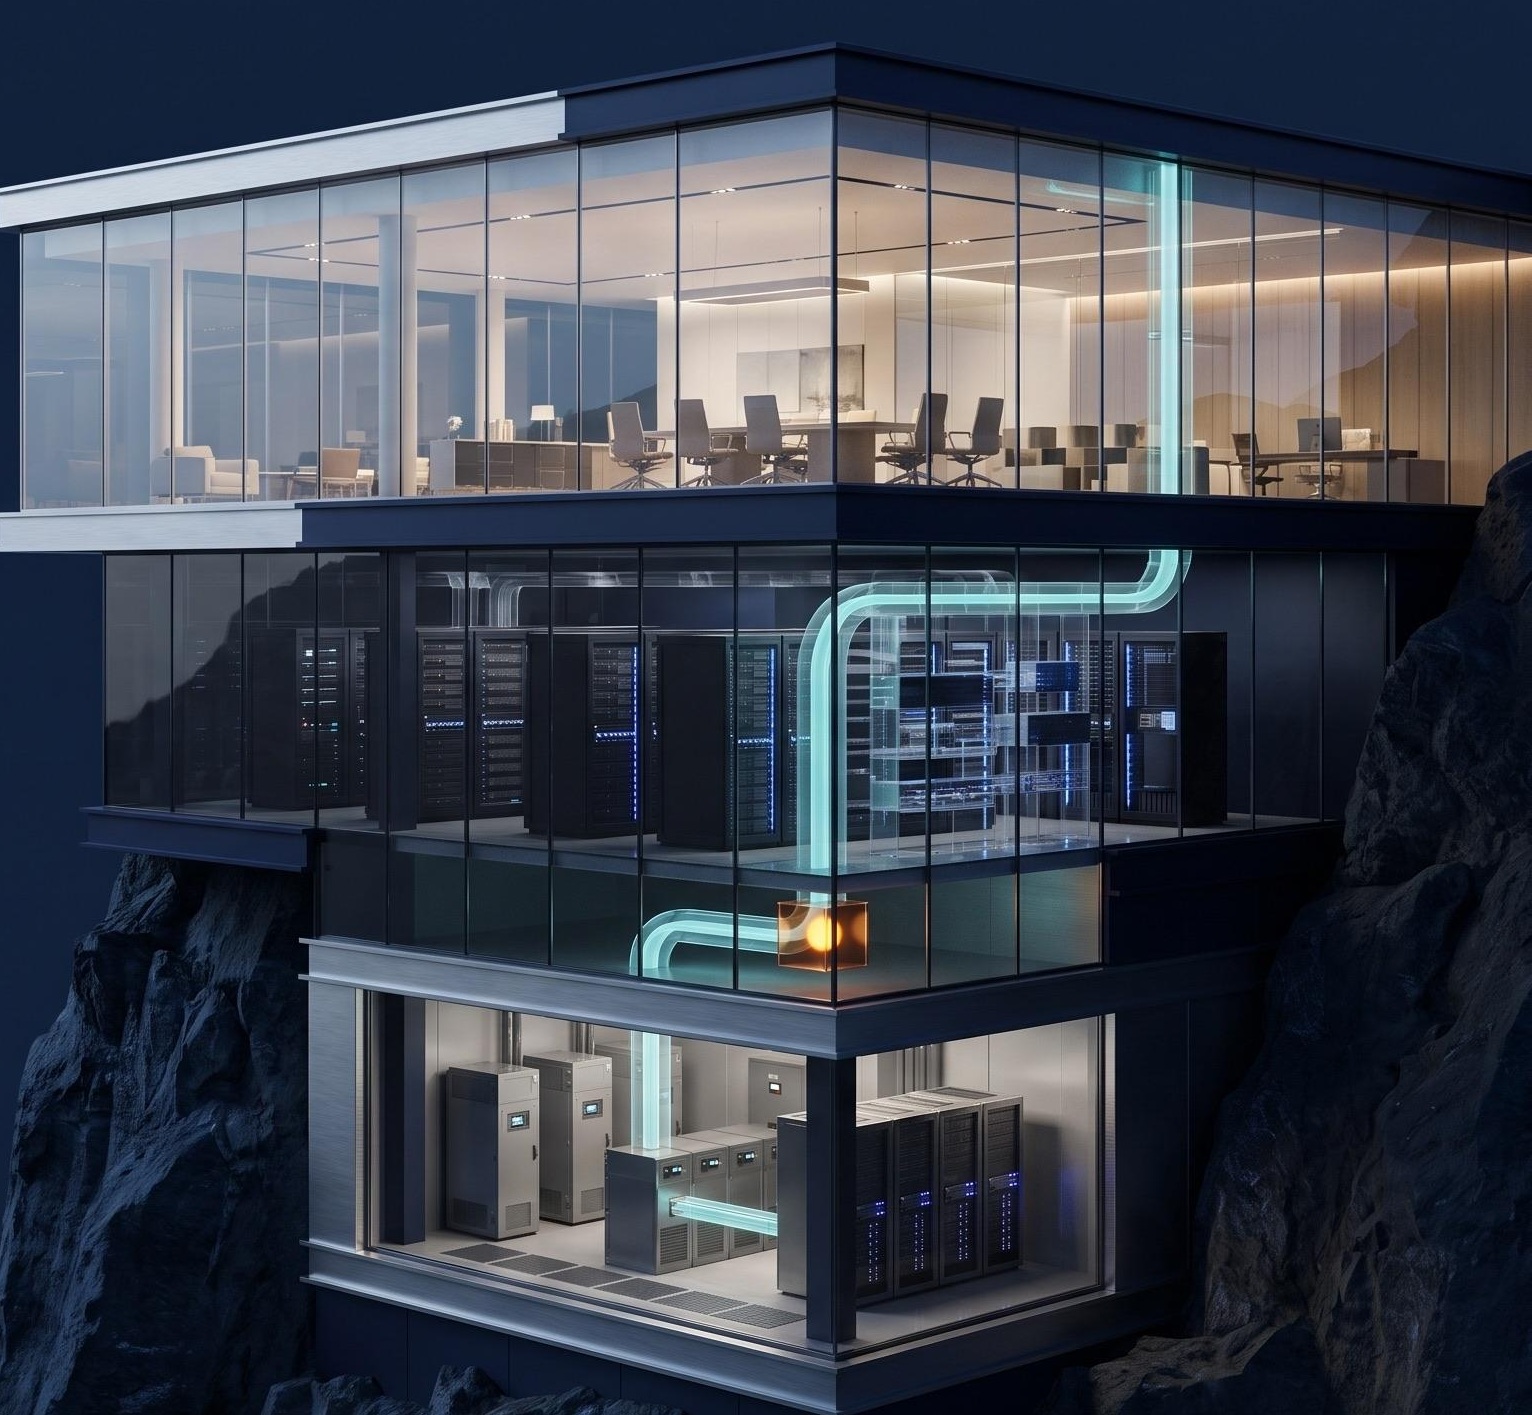
- خدمة الأعمال↓ تعتمد على
- الهوية · البيانات · التطبيقات↓ تعتمد على
- البنية المادية
اختر نقطة البداية
ابدأ من حيث يقف متطلبك فعلًا.
المتطلب المحدد لا يحتاج إلى تقييم مسبق. اختر الوصف الأقرب لترى كيف يسير النقاش الأول.
مشروع محدد أو طلب عرض سعر
شارك تفاصيل الطلبأربعة عوالم للحلول
شريك واحد مسؤول عبر الطبقات التي تعتمد عليها خدماتكم.
01
البنية التحتية والسحابة
سعة تتناسب مع الطلب، دون انتقالات هشة بين مركز البيانات والسحابة.
كيف يعمل: الحوسبة والتخزين والشبكات مصممة كمعمارية واحدة، مع تحديد موقع كل حمل عمل على حدة.
لمن هذا الحل: أين يجب أن يعمل كل حمل عمل، وعلى أي بنية؟
القدرات ضمن هذا المجال
- التخزين المؤسسي وتخزين الكائنات
- الحوسبة والافتراضية والبنية فائقة التقارب
- بنية الذكاء الاصطناعي والحوسبة عالية الأداء
- البنية الطرفية وإنترنت الأشياء
- مرافق وتشغيل مراكز البيانات
- السحابة الهجينة والخاصة
- بيئات الهبوط السحابية وMicrosoft 365
ما الذي نغطيه
التصميم
خريطة الأحمال والسعة، واختيار المنصة، والمعمارية، والطاقة والتبريد.
التنفيذ
التركيب والتهيئة والترحيل مع التراجع، وخط أساس دورة الحياة.
التحقق والتسليم
اختبارات تجاوز الأعطال والأداء والقبول.
02
الشبكات وبيئة العمل الرقمية
شبكات وبيئات عمل توصل الأشخاص بالخدمات بأمان.
كيف يعمل: شبكات المقر والفروع ومراكز البيانات، والوصول عن بُعد، وأسطح المكتب الافتراضية، والصوت — مصمّمة كمسار واحد بحدود وصول واضحة.
لمن هذا الحل: هل يمكن للمستخدمين والمواقع الاتصال بشكل موثوق وآمن؟
القدرات ضمن هذا المجال
- شبكات مراكز البيانات والتخزين
- بيئة العمل الرقمية وسطح المكتب الافتراضي
- الصوت والتعاون والاتصالات الموحدة
ما الذي نغطيه
التصميم
المخطط الشبكي، والعنونة، والتقسيم، وفئات المستخدمين.
التنفيذ
المبدلات والشبكة اللاسلكية والشبكات الأساسية وشبكات التخزين وأسطح المكتب الافتراضية والصوت.
التحقق والتسليم
اختبارات القبول، وتجاوز الأعطال، ومستخدمو التجربة.
03
الأمن السيبراني
ضوابط تقلل التعرض للمخاطر ويستطيع فريقكم تشغيلها يوميًا.
كيف يعمل: ضوابط الهوية والأجهزة الطرفية والشبكة متراكبة حول ما تحتاجون حمايته.
لمن هذا الحل: من وما الذي يمكنه الوصول إلى الخدمة، وتحت أي ضابط؟
القدرات ضمن هذا المجال
- الجدران النارية من الجيل التالي والتقسيم
- حماية الأجهزة الطرفية وEDR وXDR
- إدارة الوصول المميز
- التحكم بالوصول للشبكة والوصول بانعدام الثقة
- أمن البريد الإلكتروني وأدوات التعاون
- حماية البيانات ومنع تسربها
- حماية تطبيقات الويب والواجهات البرمجية وهجمات الحرمان
- اكتشاف تهديدات الشبكة والاستجابة لها
- أمن التقنيات التشغيلية وإنترنت الأشياء والأنظمة السيبرانية-الفيزيائية
ما الذي نغطيه
التصميم
معمارية الضوابط لكل طبقة، وتصميم السياسات، والتطبيق على مراحل.
التنفيذ
نشر المنصات، والتكامل مع الهوية والسجلات، والانتقال من الأدوات القديمة.
التحقق والتسليم
اختبار السياسات، وإعادة اختبار الملاحظات، وسجل الاستثناءات والمعالجة.
04
النسخ الاحتياطي والتعافي
ثقة بإمكانية إعادة الخدمات الحيوية — ودليل على الكيفية.
كيف يعمل: نسخ محمية ومعزولة مع مسار تعافٍ مُختبر، لا مُفترض.
لمن هذا الحل: هل يمكن للخدمة أن تعود، وهل أُثبتت قدرتها على ذلك؟
القدرات ضمن هذا المجال
- النسخ الاحتياطي والتعافي من الكوارث والتعافي السيبراني
- النسخ الاحتياطي لـMicrosoft 365 والتطبيقات السحابية
- اختبار الاستعادة وتمارين التعافي
ما الذي نغطيه
التصميم
مراجعة التغطية، ومستويات الاستعادة لكل خدمة، والاحتفاظ وعدم القابلية للتعديل، وتصميم بيئة الاستعادة المعزولة.
التنفيذ
منصة النسخ والمستودعات والخزائن، والنسخ المتماثل للتطبيقات الحرجة، وتغطية Microsoft 365 والتطبيقات السحابية، والمراقبة.
التحقق والتسليم
اختبارات الاستعادة لكل خدمة، وتمرين التعافي، والاستثناءات وخطة التحسين.


Digit — نظام ERP من تريلوجي للمالية والمبيعات والمشتريات والمخزون ونقاط البيع.
الأمن السيبراني
ضوابط أمنية نصمّمها وننفّذها ونضبطها لتلائم بيئتك.
NGFW / NDR / تحليلات الشبكة
- سياسات NGFW مبنية على التطبيق والمستخدم
- رؤية لحركة البيانات الداخلية (East-West)
- تحليل الحركة المشفّرة
حماية الأجهزة الطرفية و XDR
- تحليل سلوكي بالذكاء الاصطناعي / EDR
- الاستعادة والاحتواء
- بيانات رصد موحّدة عبر الأصول
PAM / أمن الهوية
- توحيد SSO/MFA
- إدارة الجلسات ذات الصلاحيات
- وصول مؤقت عند الحاجة (Just-in-time)
أمن البريد الإلكتروني / الحماية من التهديدات
- التصدي لاحتيال BEC والتصيّد
- الحماية من انتحال الهوية
- العزل التجريبي (Sandboxing) وإزالة البرمجيات الخبيثة
SSE / ZTNA / Cloud SWG / NAC
- ZTNA مع MFA وفحص وضع الجهاز
- ضوابط Cloud SWG و CASB
- NAC والتقسيم الدقيق للشبكة
أمن OT/IoT
- اكتشاف الأصول والبروتوكولات
- تقسيم الشبكة
- رصد التهديدات في بيئات OT/IoT
WAF / حماية التطبيقات و API و DDoS
- اكتشاف واجهات API وحمايتها
- الحدّ من الروبوتات وهجمات DDoS
- سياسات WAAP أثناء التشغيل
حماية البيانات و DLP
- اكتشاف البيانات الحساسة
- DLP مبني على السياسات
- التدقيق والتقارير
هندسة سيبرانية مصمّمة لك
من حافة الشبكة إلى الأجهزة الطرفية والبريد الإلكتروني، نبني أمنًا يلائم أعمالك. يقدّر معماريونا المخاطر والسعة، ويخطّط مهندسونا لعمليات انتقال مضبوطة، ويحافظ فريقنا على ضبط المنظومة مع تطوّر التهديدات.
- ورش التصميم المعماري وتحديد السعة
- تنفيذ HA و SD-WAN وتقسيم الشبكة
- تكاملات الهوية و SSO و SAML
- السجلات وأتمتة SIEM/SOAR وخيارات MDR
مصمَّم للمتطلبات السعودية. بتنفيذ تريلوجي.
نصمّم الضوابط الأمنية وننفّذها ونشغّلها بما يدعم التزاماتك تجاه NCA ECC و SAMA CSF و DGA و NDMO — وفق نطاقك وتصنيفك.
من المتطلب إلى التسليم
مسار تنفيذ يمكنكم متابعته ومراجعته.
إذا كان متطلبك محددًا مسبقًا، نبدأ من المعمارية — دون تقييم إلزامي.
- 1
المتطلب
الاتفاق على ما يجب تحقيقه عند انتهاء العمل.
- 2
المعمارية
تصميم الحل وتوضيح افتراضاته.
- 3
التغيير
التنفيذ عبر تغيير مخطط ومعتمد.
- 4
التحقق
نقطة تحققالاختبار مقابل المتطلب المتفق عليه.
- 5
الأدلة
تسجيل النتائج والاستثناءات المفتوحة.
- 6
التسليم
نقل الوثائق ومعرفة التشغيل.
تقنيات مراكز البيانات
استخدم ما تحتاجه فقط — اجمع تقنية أو أكثر في حل بحجم يناسب أحمال عملك.
التخزين والبيانات
توحيد التخزين الكتلي والملفات والكائنات بأداء NVMe-oF، مع اللقطات والنسخ المتماثل ونسخ غير قابلة للتعديل جاهزة لمواجهة الفدية عبر السحابة الهجينة.
- تخزين موحّد كتلي/ملفات/كائنات
- NVMe-oF والنسخ المتماثل
- عدم القابلية للتعديل والتدرّج
الحوسبة والمحاكاة الافتراضية و HCI
منصات x86 وقابلة للتركيب مع HCI والمحاكاة الافتراضية، وملفات تعريف مبنية على السياسات، وأتمتة دورة الحياة، وخيارات للفروع والحافة.
- PCIe Gen5 ووحدات GPU
- HCI و dHCI
- قوالب قابلة للتركيب
الحافة و IoT
حوسبة حافة متينة وبوابات وإدارة للأجهزة لدمج آمن بين OT و IT مع تحليلات محلية.
- خوادم وبوابات متينة
- دمج آمن OT/IT
- إدارة الأجهزة
الذكاء الاصطناعي و HPC
منظومات NVIDIA معتمدة ومنصات HPC مع مسارات RDMA/NFS، من إثبات المفهوم حتى العنقود، مع خيارات للتبريد السائل.
- OVX/HGX معتمدة
- NFS over RDMA
- جاهزة للعناقيد
التشغيل وطبقة التحكم والبنية الفيزيائية
إدارة خارج النطاق وأتمتة دورة الحياة وإدارة مركز البيانات وأنظمة UPS والتبريد السائل لأحمال العمل الكثيفة.
- الأتمتة/API
- OOB وبيانات الرصد
- UPS والتبريد السائل
الشبكات والاتصال
شبكات مراكز البيانات (VXLAN/EVPN) و Fibre Channel SAN وموصلات ضوئية 10–800G لبنية جاهزة للذكاء الاصطناعي.
- شبكات VXLAN/EVPN
- 16/32/64G FC SAN
- QSFP-DD / OSFP 800G
البنية التحتية
منظومة البنية الهجينة
دورة حياة مؤتمتة، وتوافر عالٍ مرن، وتشغيل هجين متّسق.
- إدارة دورة الحياة وفق السياسات
- توافر عالٍ ممتد وتقسيم دقيق
- رصد موحّد
قدرات بيئة العمل
بيئة العمل الرقمية والتشغيل
أسطح مكتب وتطبيقات آمنة ومرنة للعمل الهجين — VDI/DaaS مع ملفات تعريف مستقرة ومكالمات محسّنة وأتمتة للتشغيل اليومي.
Azure Virtual Desktop (AVD)
أسطح مكتب Windows مرنة مع Conditional Access و FSLogix.
- · Autoscale
- · MSIX app attach
- · تحسين Teams
Citrix DaaS
تقديم التطبيقات وأسطح المكتب بإدارة سحابية.
- · طبقة تحكم عالمية
- · Autoscale
- · موصلات هجينة
Citrix Virtual Apps & Desktops (LTSR/CR)
توزيع مؤسسي للجلسات مع تجربة HDX.
- · HDX
- · حلقات الصور
- · طبقات التطبيقات
الصور والتجهيز (PVS)
صور معيارية تُبث على نطاق واسع مع إمكانية التراجع.
- · بث vDisk
- · إدارة الإصدارات
- · موجات تحديث سريعة
آلية التعافي
ما الخدمة الحيوية التي أثبتَّ قدرتك على استعادتها؟
يجب أن تراعي خطة التعافي الهوية والبيانات والتطبيقات والبنية التحتية، لا مهمة النسخ الاحتياطي وحدها. حدِّد الخدمة، وصمِّم مسار التعافي، وتحقَّق منه وفق ظروف اختبار متفق عليها.
المرونة السيبرانية
نسخ معزولة غير قابلة للتعديل واستعادة في بيئة نظيفة
استعادة سريعة
أدلة استعادة منسّقة ومختبرة
أي حمل عمل، أي سحابة
الأجهزة الافتراضية والخوادم الفعلية وقواعد البيانات و Kubernetes و Microsoft 365 / SaaS وتخزين الكائنات
المنصات وأحمال العمل التي نحميها
- VMware vSphere
- Hyper-V
- Nutanix AHV
- Kubernetes / OpenShift
- Oracle
- SQL Server
- SAP HANA
- Microsoft 365
- Salesforce
- Entra ID / AD
- AWS
- Azure
- Google Cloud
- OCI
- S3-compatible object storage
- NAS
- Windows / Linux servers

01
نسخة محمية
نسخة غير قابلة للتعديل محفوظة بمعزل عن بيئة الإنتاج.
02
بيئة تعافٍ معزولة
يتم التحقق من البيانات قبل عودتها.
03
استعادة خدمة الأعمال
تعمل الخدمة مجددًا على بيانات موثقة.
رسم توضيحي لآلية التعافي — وليس نتيجة اختبار لعميل.
التحكم والأدلة
تقنية تعمل وتترك دليلًا.
اربط متطلبك في الأمن السيبراني بنطاق تقني محدد وتنفيذ وتحقق. ابدأ ببنيتك الحالية أو بملاحظة تقنية أو بطلب عرض سعر؛ فالتقييم ليس إلزاميًا لكل طلب.
أنواع مخرجات توضيحية — وليست سجلات عملاء.

DOC-01
مستند النطاق
الأهداف، الحدود، الافتراضات
DOC-02
خطة التغيير
الخطوات، النوافذ الزمنية، التراجع
DOC-03
سجل الاختبار
حالات الاختبار ونتائجها
DOC-04
سجل الاستثناءات
البنود المفتوحة والمسؤولون
DOC-05
وثائق التسليم
الوضع المنفذ، أدلة التشغيل، جهات الاتصال
الخدمات المهنية
خدمات مُدارة وقائمة على المشاريع وسحابية للتشغيل الآمن على نطاق واسع.
تقنيات نصمّمها وننفّذها
الأسماء والعلامات التجارية مملوكة لأصحابها.
ناقش متطلبك
على ماذا تعمل الآن؟
شارك المتطلب أو طلب عرض السعر أو التجديد أو الملاحظة التقنية التي تريد مناقشتها. اذكر الأنظمة المتأثرة وأي قيود تعرفها مسبقًا.